

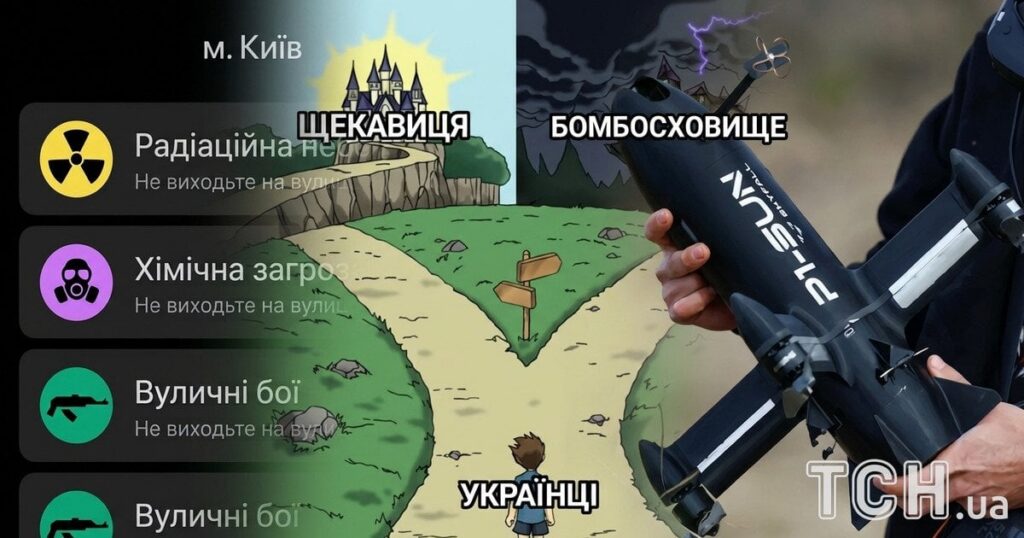
1 листопада 2023 року користувачі українського застосунку “Повітряна тривога” зіткнулися з масовими фейковими сповіщеннями. Повідомлення інформували про нібито ядерну, радіаційну, хімічну загрозу та вуличні бої. Цей інцидент призвів до тимчасового призупинення роботи сервісу та породив хвилю жартів і мемів у соціальних мережах.
Злом “Повітряної тривоги”: деталі інциденту
Пізно ввечері 1 листопада користувачі застосунку “Повітряна тривога” отримали тривожні повідомлення, які не відповідали реальності. Такі сповіщення, зокрема, надходили киянам.
У соціальних мережах одразу почали припускати, що систему оповіщення було зламано. Колишній керівник Центру протидії дезінформації при РНБО Андрій Коваленко також не виключив несанкціонованого доступу до застосунку.
Може бути кібератака, чекайте офіційних повідомлень.
— Андрій Коваленко
Коваленко також застеріг українців від підписки на сумнівні канали, які, за його словами, могли бути зламані ворожими хакерами. Він наголосив на небезпеці крадіжки особистих даних та закликав не переходити за підозрілими посиланнями.
Люди, які підписалися на ворожий ТГ-канал, або хочуть клацнути на якесь ліве посилання — у вас, як мінімум, можуть стирити ваші дані. Тому не натискайте нічого зайвого. Від того каналу відпишіться, в стрічку щось вкинуть, клацнете щось зайве, і все. Обережно поки з цим.
— Андрій Коваленко
У зв’язку зі стороннім втручанням, команда застосунку тимчасово вимкнула push-сповіщення та призупинила його роботу. Користувачів закликали з обережністю ставитися до отриманих повідомлень та не відкривати жодних посилань.
Згодом Повітряні сили ЗСУ підтвердили, що застосунок “Повітряна тривога”, ймовірно, зазнав ворожого впливу.
Жодної радіаційної загрози немає. Зберігайте спокій, слідкуйте за нашими повідомленнями на нашому каналі.
— Повітряні сили ЗСУ
У Київській міській державній адміністрації (КМДА) зазначили, що застосунок “Київ Цифровий” та вулична система оповіщення столиці працювали у штатному режимі. Інформація про повітряні тривоги також публікувалася в офіційному Telegram-каналі КМДА.
Міська влада закликала киян не панікувати, утримуватися від поширення неперевірених повідомлень та користуватися виключно офіційними джерелами інформації.
Відновлення роботи та посилення захисту
Після інциденту застосунок “Повітряна тривога” поступово відновив свою роботу. Користувачі знову почали отримувати push-сповіщення про повітряні тривоги.
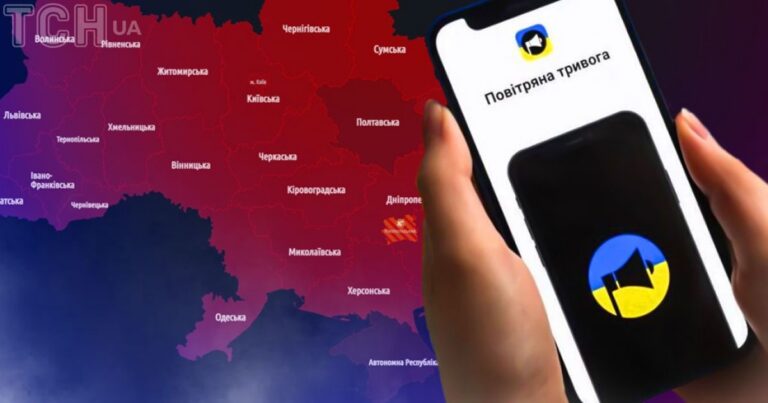
На мапі тривог відображаються два рівні небезпеки: жовтий (загроза дронової атаки) та червоний (масована атака безпілотників або ракетний удар).
Команда застосунку наголосила, що він не збирає та не використовує персональні дані користувачів, тому інцидент не становив загрози для особистих даних.
Фахівці працюють над посиленням захисту застосунку, щоб запобігти подібним ситуаціям у майбутньому.
Реакція ДСНС та українців
Опівночі Державна служба України з надзвичайних ситуацій (ДСНС) поінформувала, що загальнодержавна система оповіщення працює в штатному режимі. Всі сигнали про загрози передаються до обласних адміністрацій та вуличних систем оповіщення.
Надзвичайники закликали громадян слідкувати за офіційною інформацією місцевих органів влади та орієнтуватися на сигнали гучномовців, а також в жодному разі не переходити за сторонніми посиланнями та не поширювати неперевірені дані.
Українці відреагували на інцидент з властивим їм гумором. У соціальних мережах з’явилася велика кількість мемів, присвячених фейковим повідомленням про ядерну, радіаційну, хімічну загрозу та вуличні бої.
“Відповідь” Росії: кібератака на сервіси МНС
Невдовзі після інциденту з українським застосунком “Повітряна тривога”, у Росії невідомі здійснили кібератаку на офіційний застосунок “МЧС России” та регіональні канали Міністерства надзвичайних ситуацій у месенджері MAX.
У результаті цієї атаки російські користувачі отримали неправдиві сповіщення про нібито запуск ядерних боєголовок по всіх регіонах країни. Фейкові повідомлення містили заклики зробити запаси їжі на три тижні та перейти до укриттів у підвалах. Серед іншого, повідомлення містило напис “Загроза двіжухи” та нецензурні висловлювання.
Як носії нібито ядерних боєголовок автори повідомлень вказали P1-SUN — українські дрони-перехоплювачі виробництва компанії SkyFall, призначені для знищення російських дронів та крилатих ракет.
Російське відомство підтвердило факт масштабної кібератаки на свої інформаційні ресурси. Особа організаторів кібератаки наразі залишається невідомою.